Webseiten plötzlich nicht erreichbar: Das steckt hinter der PHP-Sicherheitslücke

- Eine kritische Sicherheitslücke in PHP setzt derzeit zahlreiche Webseiten und Onlinedienste unter Druck. Betreiber nehmen ihre Angebote vorsorglich vom Netz.
- Foto: Pcess609/stock.adobe.com
- hochgeladen von Katharina Wirth
PHP-Sicherheitslücke. Zahlreiche Webseiten und Onlinedienste sind derzeit vorübergehend nicht erreichbar. Grund sind zwei kritische Sicherheitslücken in PHP, einer weit verbreiteten Programmiersprache, die im Hintergrund vieler Webseiten, Onlineshops und Content-Management-Systeme eingesetzt wird.
Stand: 21. Oktober 2026
Nicht nur die Webseite des 1. FC Kaiserslautern und der dazugehörige Onlineshop sind derzeit nicht erreichbar. Weitere Angebote sind bereits abgeschaltet und könnten noch folgen. Betreiber nehmen ihre Seiten vorsorglich vom Netz, wenn sie die bereitgestellten Sicherheitsupdates noch nicht einspielen konnten. Auch auf unsere SÜWE E-Paper ist aktuell kein Zugriff möglich. Sobald ein Update vorliegt, wird es in diesem Artikel ergänzt.
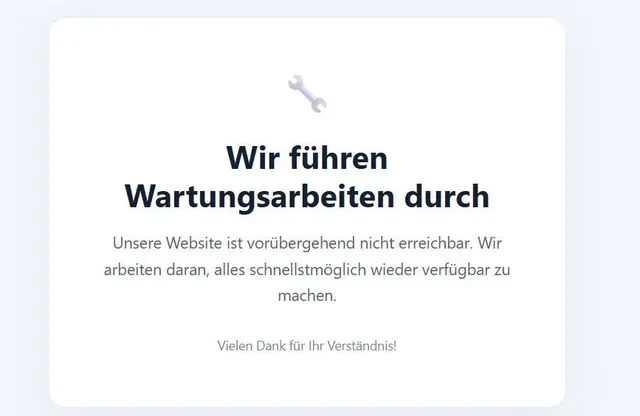
- Auf der Webseite des 1. FC Kaiserslautern wird derzeit auf vorübergehende Wartungsarbeiten hingewiesen.
- Foto: Katharina Wirth/Screenshot
- hochgeladen von Katharina Wirth
Angreifer könnten Server aus der Ferne übernehmen
Die Schwachstellen werden unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt. Sicherheitsforscher bezeichnen sie als „PHP2Shell“. Nach Angaben des PHP-Sicherheitsteams, des Bundesamts für Sicherheit in der Informationstechnik und des IT-Sicherheitsunternehmens Huntress könnten Angreifer über die Lücken eigenen Schadcode auf betroffenen Servern ausführen.
Im schlimmsten Fall könnten Kriminelle dadurch Webseiten manipulieren, Server übernehmen, Kundendaten abgreifen oder die betroffene Infrastruktur für weitere Angriffe missbrauchen. Weil Informationen zu den Schwachstellen vorzeitig öffentlich wurden, rechnen Fachleute mit automatisierten Angriffen auf noch ungeschützte Systeme.
Was ist PHP?
PHP ist eine Programmiersprache, mit der Webseiten dynamische Inhalte erzeugen. Sie wird beispielsweise für Anmeldungen, Datenbanken, Warenkörbe und Redaktionssysteme benötigt. Viele Webseiten nutzen PHP über Systeme wie WordPress, Drupal, Joomla oder Magento, ohne dass Besucher die Programmiersprache direkt sehen.
Die Sicherheitslücke betrifft daher nicht gewöhnliche Computer oder Smartphones von Internetnutzern, sondern die Server im Hintergrund. Nutzer müssen ihre Geräte nach aktuellem Kenntnisstand nicht vorsorglich abschalten. Sie können allerdings auf vorübergehend nicht erreichbare Webseiten und Onlineshops stoßen.
Sicherheitsupdates sollen eingespielt werden
Das PHP-Projekt hat nach Angaben von Tagesschau und Heise Security aktualisierte Versionen veröffentlicht, in denen die Schwachstellen geschlossen sein sollen. Betreiber und Hosting-Anbieter müssen prüfen, ob ihre Systeme betroffen sind, und die verfügbaren Updates schnellstmöglich installieren.
Wo eine Aktualisierung nicht sofort möglich ist, empfehlen Sicherheitsbehörden, die betroffenen Webseiten vorübergehend vom Netz zu nehmen. Nach der technischen Prüfung und Absicherung sollen die Angebote wieder freigeschaltet werden.
Autor:Katharina Wirth aus Herxheim |
Sie möchten kommentieren?
Sie möchten zur Diskussion beitragen? Melden Sie sich an, um Kommentare zu verfassen.